

HIRT-PUB26001 : HIRTと事業をつなぐセキュリティ― 金融部門編
更新日: 2026年09月30日
HIRTの活動は、社内インフラのセキュリティ確保、自社製品の脆弱性対策だけでなく、お客様システムシステムのセキュリティ確保も対象に活動しており、対象となる業種は多岐にわたります。
本記事では、日立製作所の金融部門に設置された事業分野IRTである「HIRT-FIS」の活動を紹介します。設立から約15年、金融業界特有のセキュリティ要件に向き合い続けてきたチームの取り組みを、できる限り具体的にお伝えします。
金融部門の分野別IRT「HIRT-FIS」について
HIRT-FIS(Financial Industry Information Systems HIRT)は、金融部門における分野別IRTとして、金融システム事業部※1内に2012年に設置されました。当時、国内の主要金融機関においてCSIRT部門の設置が始まっておりましたが、金融機関のCSIRTと向き合えるカウンターパートが社内にいない、という課題がありました。
そこで金融システムを理解し、金融業界固有のセキュリティ要件を理解したエンジニアを集め、金融分野に特化したCSIRT(Cyber Security Incident Readiness/Response Team)活動を担う分野別IRTとして発足させたのがHIRT-FISです。
現在ではPSIRT(Product Security Incident Response Team)分野を含む活動を展開しています。ここではHIRT-FISの取組みについてご紹介します。
※1 当時の名称
1. HIRTとHIRT-FISの位置関係
HIRT-FISは、外部のCSIRT組織等とのコーディネーション等を担う本社「HIRT」傘下の、金融部門を担当するチームです。HIRTはHIRT/CC(Coordination Center)を中心に、SIベンダIRT、製品ベンダIRT、社内ユーザーIRTと連携する体制をとっており、HIRT-FISはその金融部門を担う位置づけです。
管掌範囲は金融部門の社外SI・サービス、製品、社内インフラのセキュリティ確保、管轄する海外グループ会社のセキュリティ管理です。
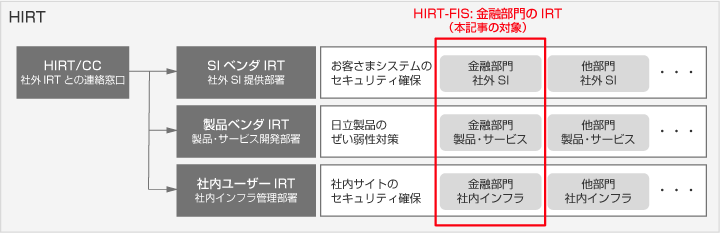 図1. HIRTの構成とHIRT-FISの位置づけ
2. HIRT-FISの活動
金融業界のインシデントは社会的な影響が大きいため、金融機関には国の重要インフラとして厳格なセキュリティ対策の実施が求められています。この分野を担当するHIRT-FISは、監督官庁や金融情報システムセンター(FISC※2)などの業界団体から発行される通達・ガイドラインを取り込みながら、以下の活動を行っています。
※2 FISC:The Center for Financial Industry Information Systems
(1)セキュリティ情報の収集と展開
国内外の金融分野のセキュリティに係るインシデント情報、ガイドライン情報などを日々収集し、金融部門内で共有しています。ガイドラインの発出、改訂が行われた際には、金融部門内へ説明・展開する、
社内の各マテリアルへ改訂内容を反映するなどの対応もしています。
ぜい弱性情報の収集と評価も実施しており、金融システムでの利用が多いものや緊急性の高いものについては即時に関連部門へ対応を依頼します。
(2)製品・サービスセキュリティの向上
日立では製品・サービスのセキュリティマネジメントとして「製品・サービスに関するセキュリティマネジメント指針」を定めています。この指針の下、製品の開発・保守プロセスのセキュリティ要求事項が決められており、各事業部門では、要求事項に準拠しているかを確認するセキュリティレビューを実施しています。
セキュリティレビューは事業部門で任命された「セキュリティリスクアセッサー」が行います。アセッサーは当該プロジェクトに参加していない第三者が担当することになっていますが、金融部門においてはHIRT-FISがこれを担っています。各プロジェクトのドキュメントやチェックリストを用いてセキュリティレビューを行い、プロジェクトへフィードバックを行います。
またセキュリティレビュー時に限らず、日頃からセキュリティ実装について相談先としても活動しており、日立が提供する製品・サービスのセキュリティ向上へ貢献しています。
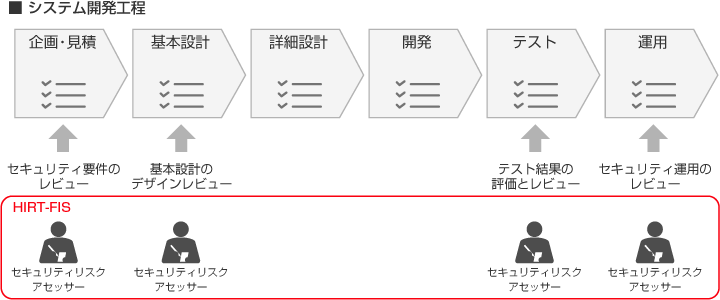 図2. セキュリティリスクアセッサーによるレビュー
(3)インシデントハンドリング
社内環境や日立の担当製品・サービスで発生したインシデントハンドリングを行っています。製品・サービスで生じたインシデントについては、品質管理部門など社内の他部門と連携して実施します。類似のインシデント発生を未然に防ぐため、金融部門内への注意喚起を行うほか、同じようなリスクを包含していないか緊急点検を行うのもHIRT-FISのタスクです。
また平時のサイバー攻撃対応訓練も当チームが主体となり実施しています。金融部門がお客様へ提供する各サービスの訓練にも専門家チームとして参画しています。金融システム特有のシナリオを用い、インシデント発生時の初動対応から関係部門への連絡・エスカレーションまでを一連の流れで確認します。
(4)セキュリティ人財育成
HIRT-FISでは、金融部門の「セキュリティシステムアーキテクト」の育成を目的とした独自のセキュリティ教育を行っています。「セキュリティシステムアーキテクト」とは、セキュリティ設計品質の強化に向け、全体のセキュリティ要件定義やアーキテクチャ設計を担う専門人財です。
各部署より候補者を選出し、社内外のセキュリティ教育を受講してもらうほか、候補者とHIRT-FISでのコミュニティ活動を重視しており、金融業界ならではの課題や解決策の共有を今後コミュニティ内で行う予定です。金融システムのシステムエンジニアとしての知識とセキュリティの知識を併せ持ち、各プロジェクトで適切なセキュリティ施策を実装できる人財を増やしていきます。
(5)組織間連携・対外活動
金融機関のCSIRTとの意見交換や情報共有、ユーザー会への参加など対外的な連携も重要な活動の一つです。金融関連団体やセキュリティ関連団体からのセキュリティに関するヒアリング対応もHIRT-FISで担っています。
また社外セキュリティ団体への参画を通じて業界のセキュリティ向上へ貢献しており、日本シーサート協議会へ加盟を希望される金融機関の支援もHIRTと当チームで行っています。
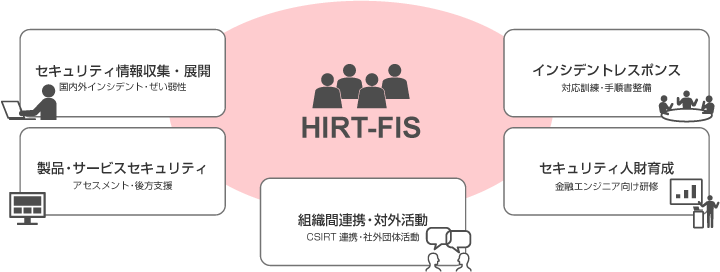 図3. HIRT-FISの活動
3. おわりに
金融業界は社会全体のセキュリティ施策を牽引する立場にあり、これに相対する当チームの活動も社会全体のセキュリティ強化に寄与するものと考えています。
HIRT-FISは発足からまもなく15年になります。この間金融業界を取り巻くセキュリティ環境は大きく変化しましたが、「金融システムを守る」という目的は設立当初から変わりません。
社内外の活動を通じてこれからも社会の安全に貢献してまいります。
2026年09月30日
- このページを新規作成および公開しました。


